Пентестинг
Отсюда начинается любой пентест. Прежде чем кидаться эксплойтами, нужно понять, с чем имеешь дело: что торчит наружу, как всё связано, где вообще поверхность атаки. Пропустишь этот шаг — потратишь время на тестирование не того или упустишь очевидные точки входа. Лучшие пентестеры тратят на разведку больше времени, чем на эксплуатацию. Хорошо изученная цель часто сама выдаёт уязвимости: забытые поддомены, торчащие админки, сервисы, которым нечего делать в интернете. Чем полнее картина — тем точнее удары. Раздел Pentesting — здесь вы собираете эту картину. Это база для работы с «контекстом»: картой активов, найденными уязвимостями, заблокированными атаками. По ходу тестов всё обновляется в реальном времени. Тут же вы работаете с IDE и AutoPT. Три подвкладки: Sessions, Infrastructure и Overview.Overview
Общая статистика по области: сколько всего активов, как они делятся по типам, динамика обнаружения во времени и найденные в окружении механизмы защиты.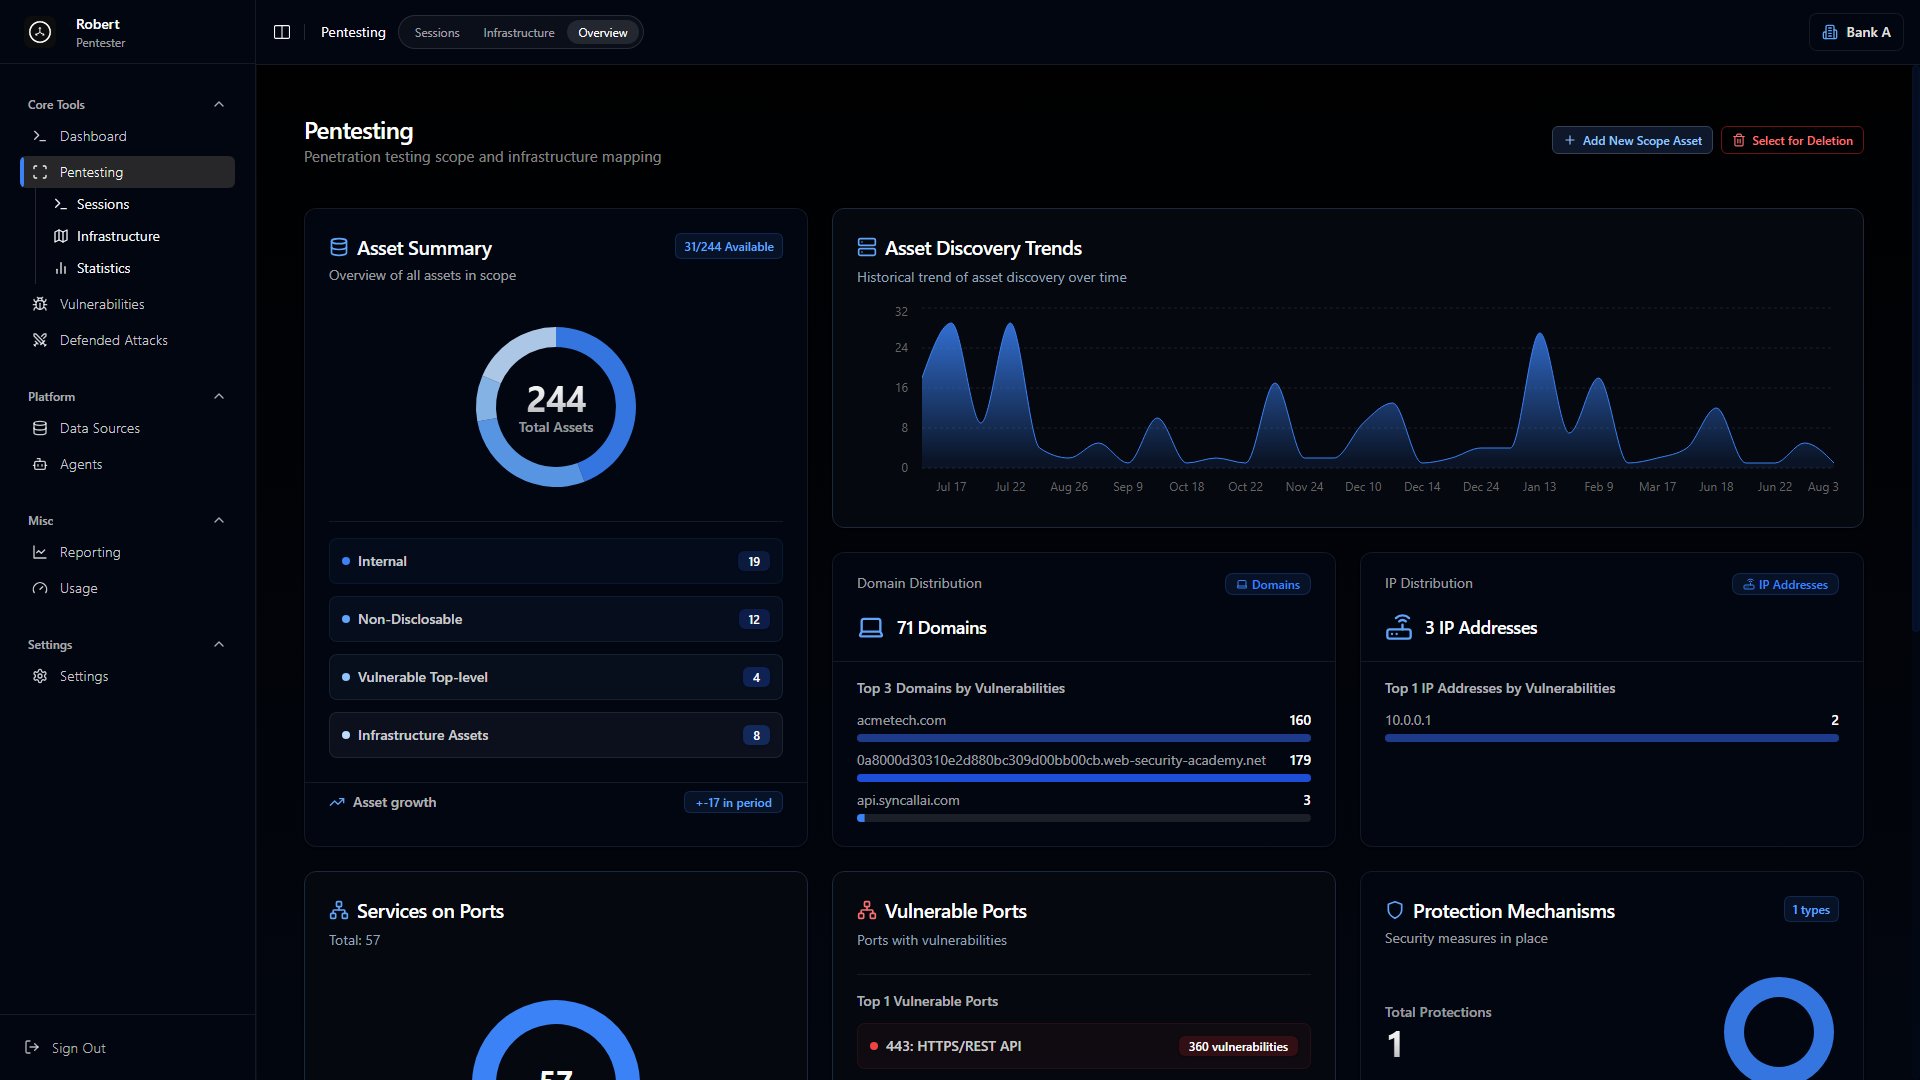
Infrastructure
Вкладка Infrastructure показывает цели и связи между ними. Активы с уязвимостями помечены, так что поверхность атаки видно с первого взгляда.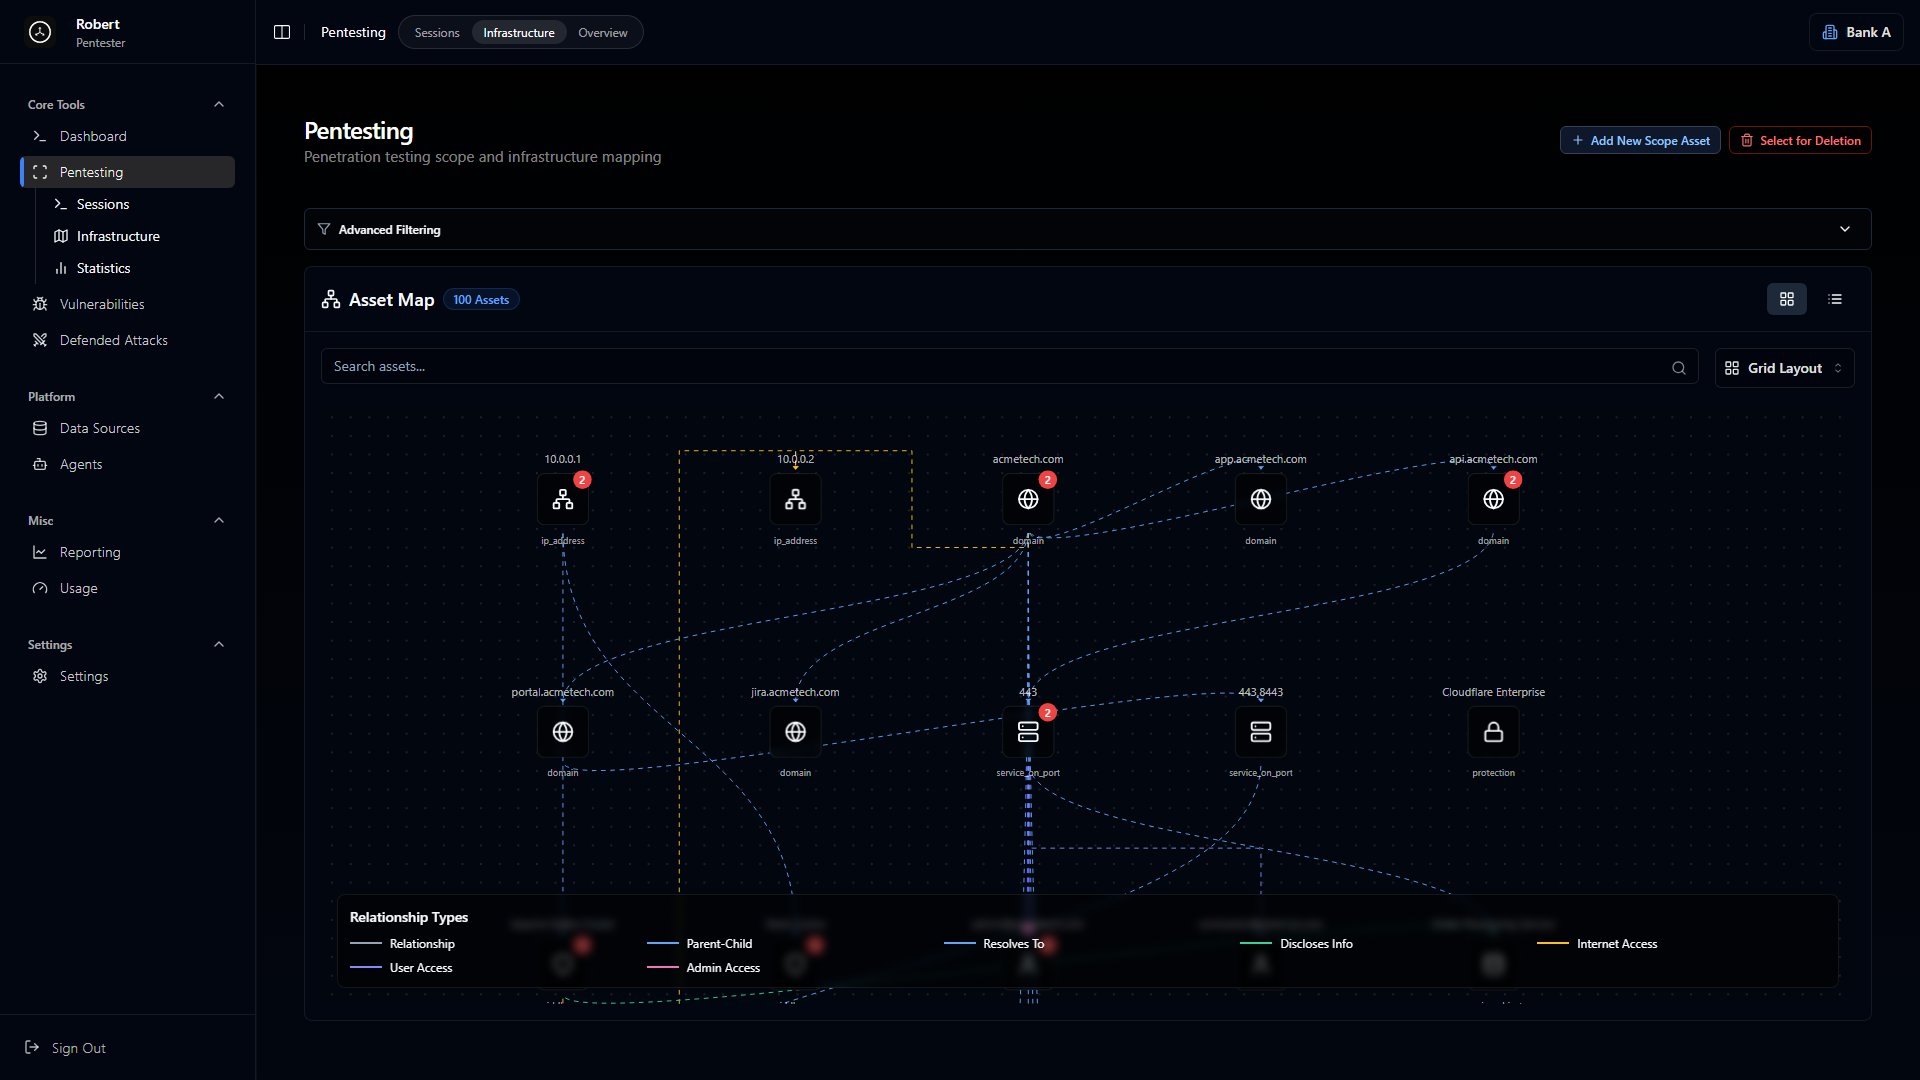
- Домены (например,
example.com) - IP-адреса (например,
10.0.0.1) - Сервисы (например,
http,https,ssh,ftp) - Людей (аналитик безопасности, разработчик) — для атак социальной инженерии
- Объекты (файлы, API-эндпоинты, подпапки)
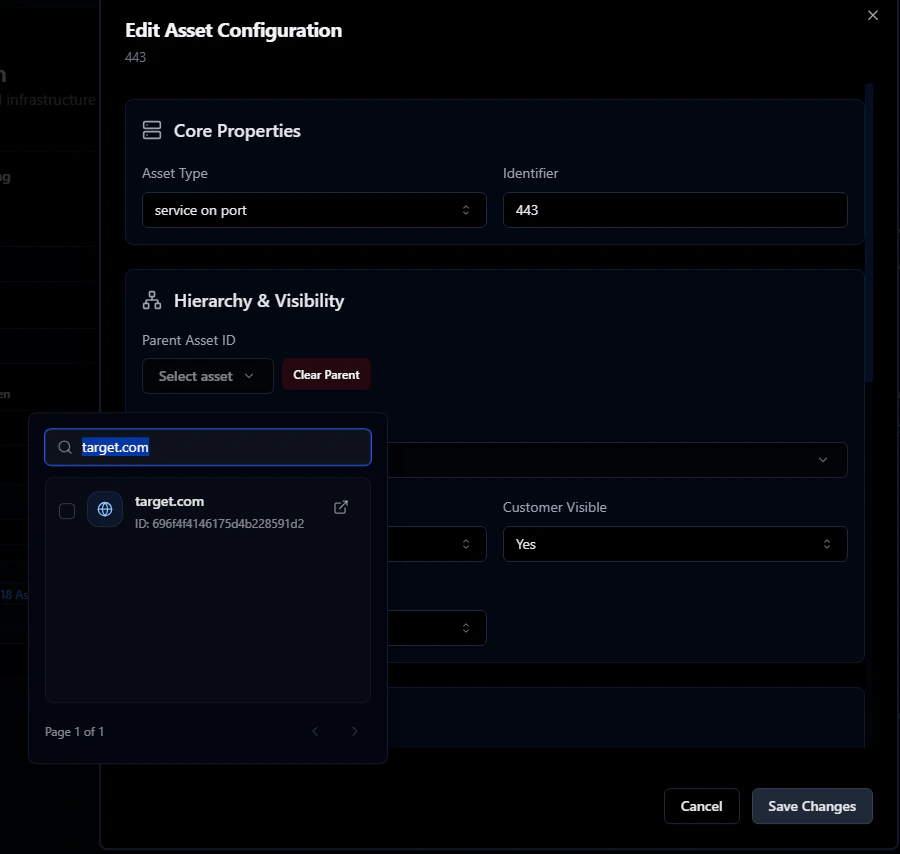
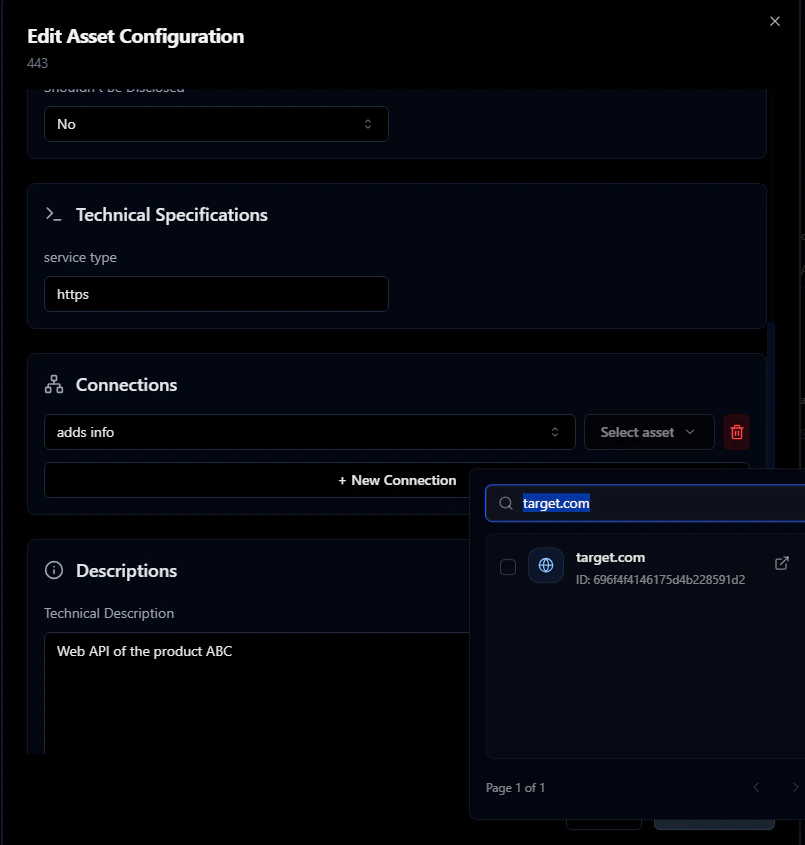
target.com и HTTP-сервис на порту 443. Начнём с домена:
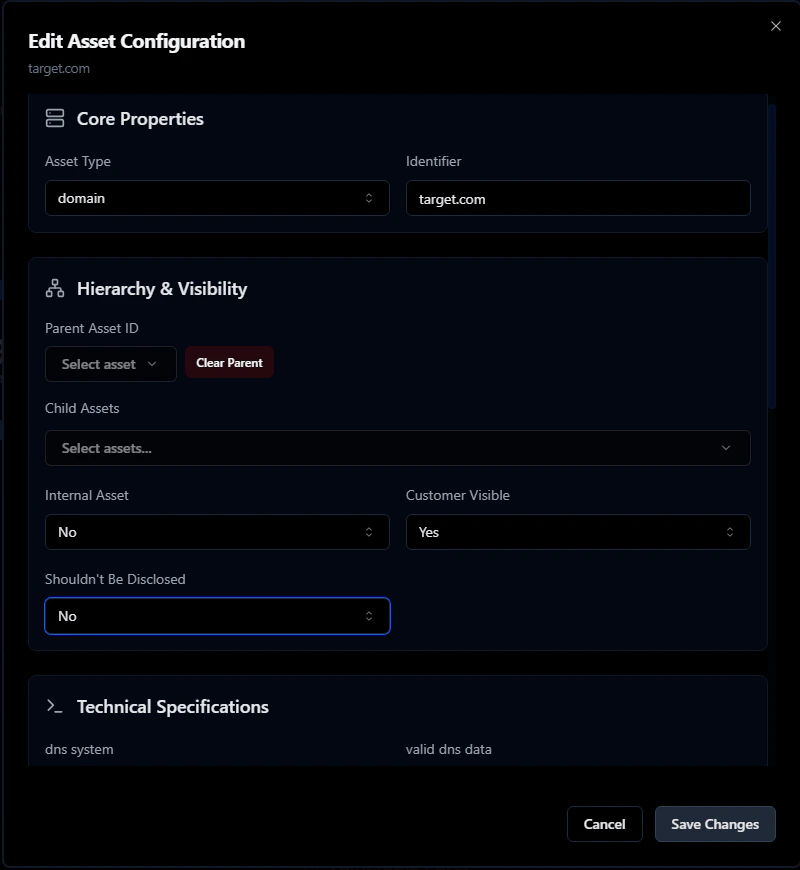
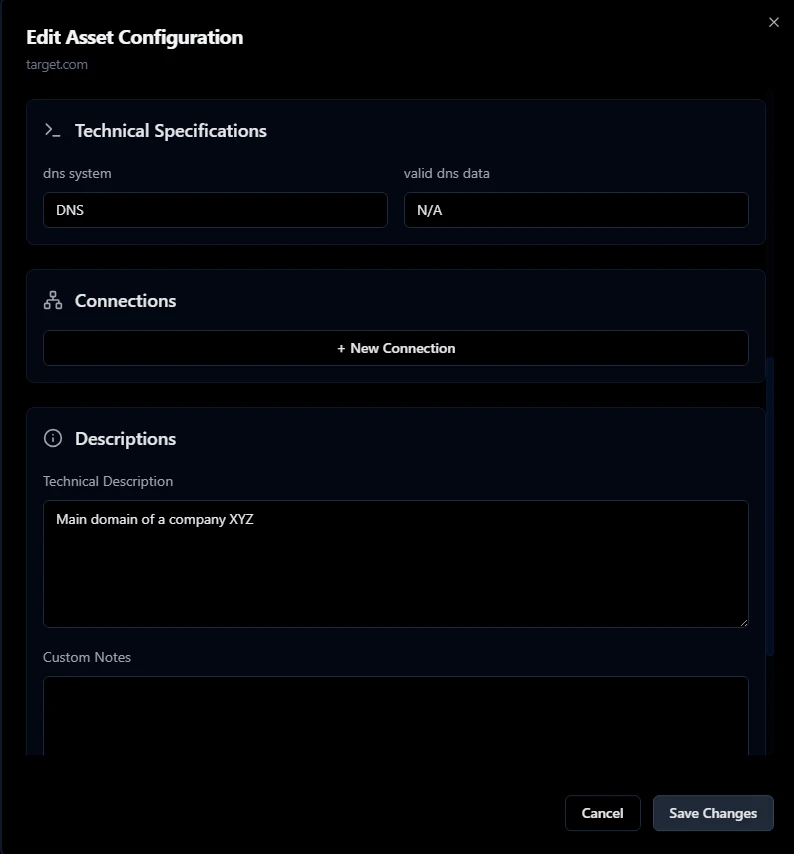
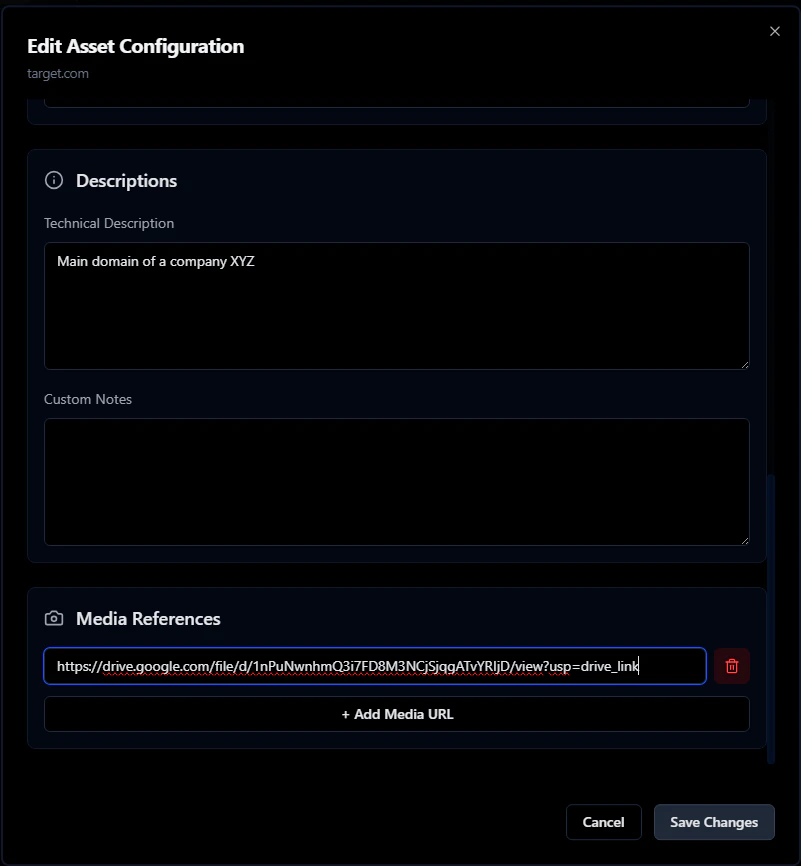
target.com как родителя — так сервис привяжется к домену.
Sessions
Вкладка Sessions — это IDE, где вы работаете с AutoPT и Codegen и запускаете код против целей.