> ## Documentation Index
> Fetch the complete documentation index at: https://docs-cerberus.c7-security.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Пентестинг
> Раздел Pentesting — управление областью, карта активов и запуск тестов из IDE.
# Пентестинг
Отсюда начинается любой пентест. Прежде чем кидаться эксплойтами, нужно понять, с чем имеешь дело: что торчит наружу, как всё связано, где вообще поверхность атаки. Пропустишь этот шаг — потратишь время на тестирование не того или упустишь очевидные точки входа.
Лучшие пентестеры тратят на разведку больше времени, чем на эксплуатацию. Хорошо изученная цель часто сама выдаёт уязвимости: забытые поддомены, торчащие админки, сервисы, которым нечего делать в интернете. Чем полнее картина — тем точнее удары.
Раздел **Pentesting** — здесь вы собираете эту картину. Это база для работы с «контекстом»: картой активов, найденными уязвимостями, заблокированными атаками. По ходу тестов всё обновляется в реальном времени. Тут же вы работаете с IDE и AutoPT.
Три подвкладки: **Sessions**, **Infrastructure** и **Overview**.
## Overview
Общая статистика по области: сколько всего активов, как они делятся по типам, динамика обнаружения во времени и найденные в окружении механизмы защиты.
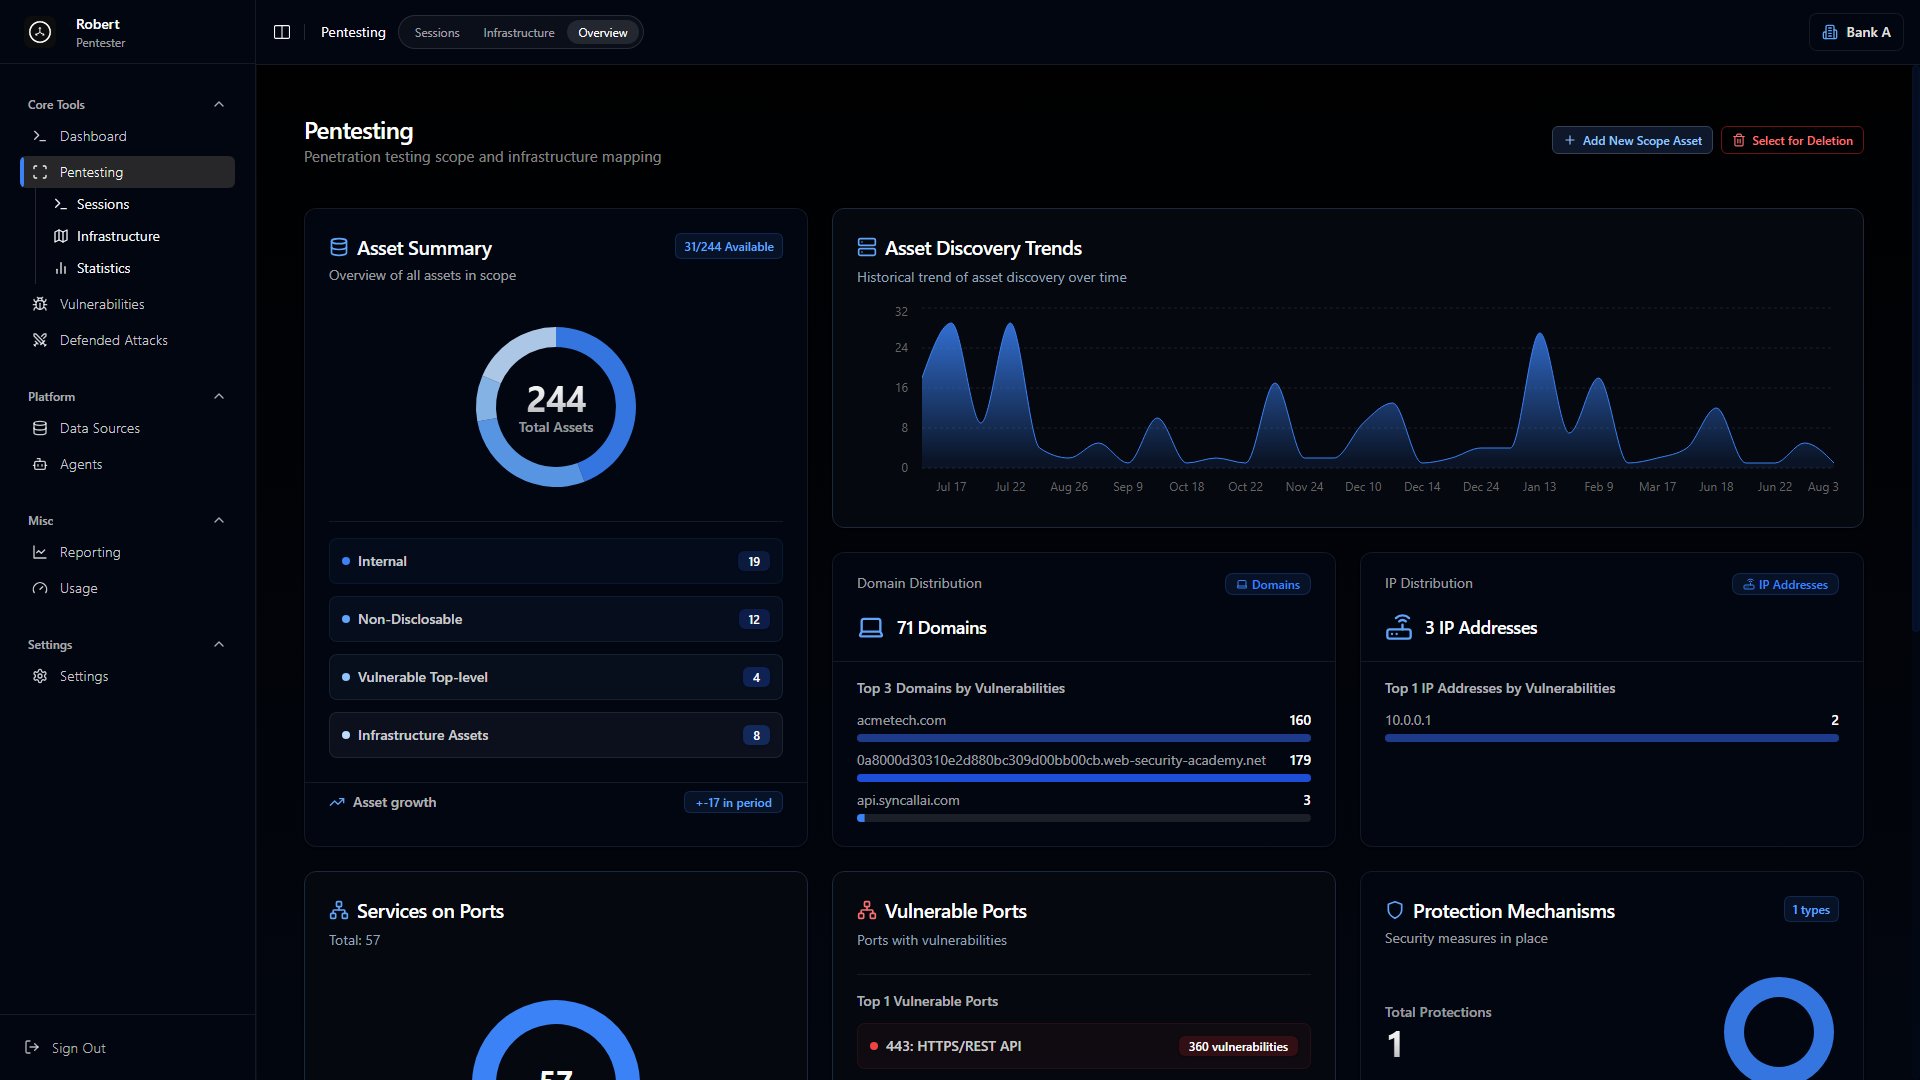 Здесь есть **Asset Summary** с общим числом активов и разбивкой на внутренние / не подлежащие раскрытию / уязвимые / инфраструктурные, график **Asset Discovery Trends** и распределения по доменам, IP-адресам, сервисам на портах, уязвимым портам и защитам.
## Infrastructure
Вкладка **Infrastructure** показывает цели и связи между ними. Активы с уязвимостями помечены, так что поверхность атаки видно с первого взгляда.
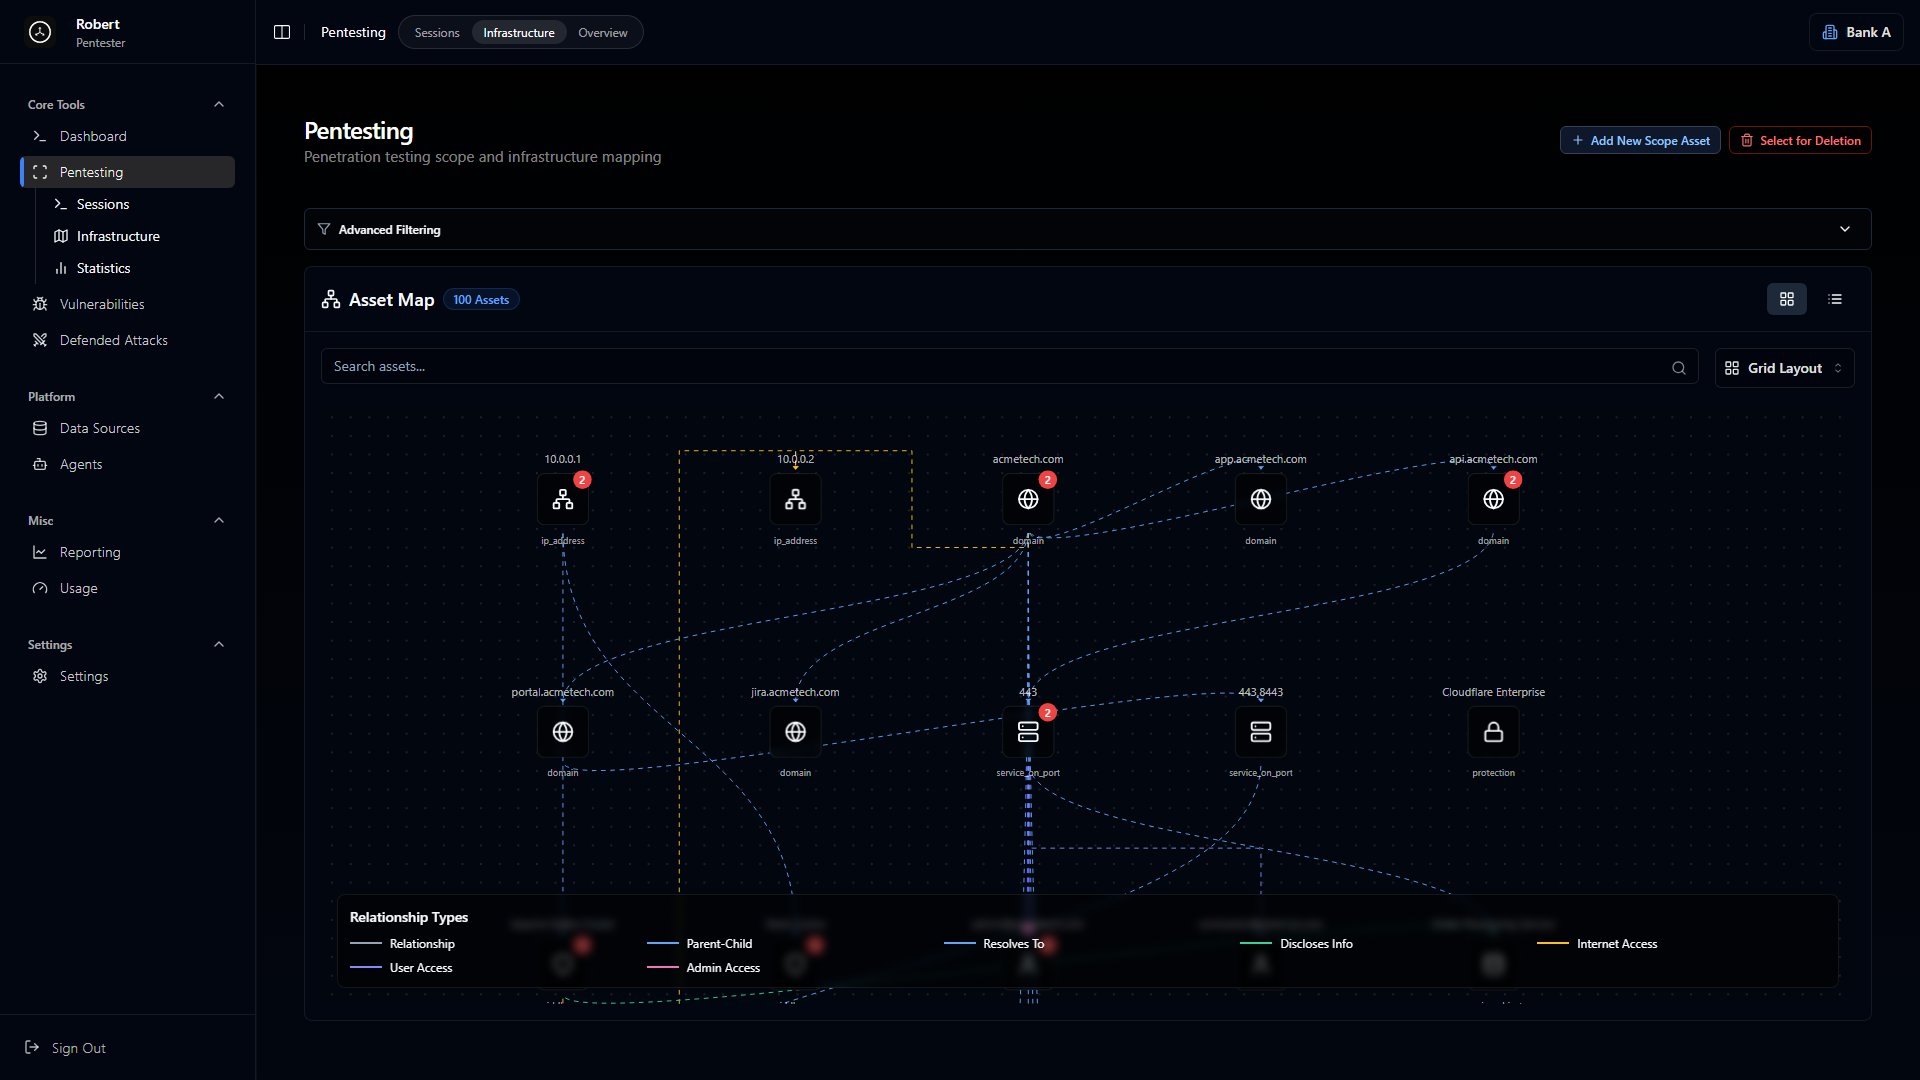 Сверху — поиск, а **Advanced Filtering** сужает выборку сильнее. Переключатель раскладки в правом верхнем углу меняет вид графа — сетка, иерархическое дерево, Sankey/поток — либо переключает на простой список. Легенда внизу поясняет типы связей: родитель/потомок, пользовательский доступ, админский доступ, resolves-to, раскрытие информации.
Чтобы добавить цель, нажмите **Add New Scope Asset** справа. Можно добавить:
* Домены (например, `example.com`)
* IP-адреса (например, `10.0.0.1`)
* Сервисы (например, `http`, `https`, `ssh`, `ftp`)
* Людей (аналитик безопасности, разработчик) — для атак социальной инженерии
* Объекты (файлы, API-эндпоинты, подпапки)
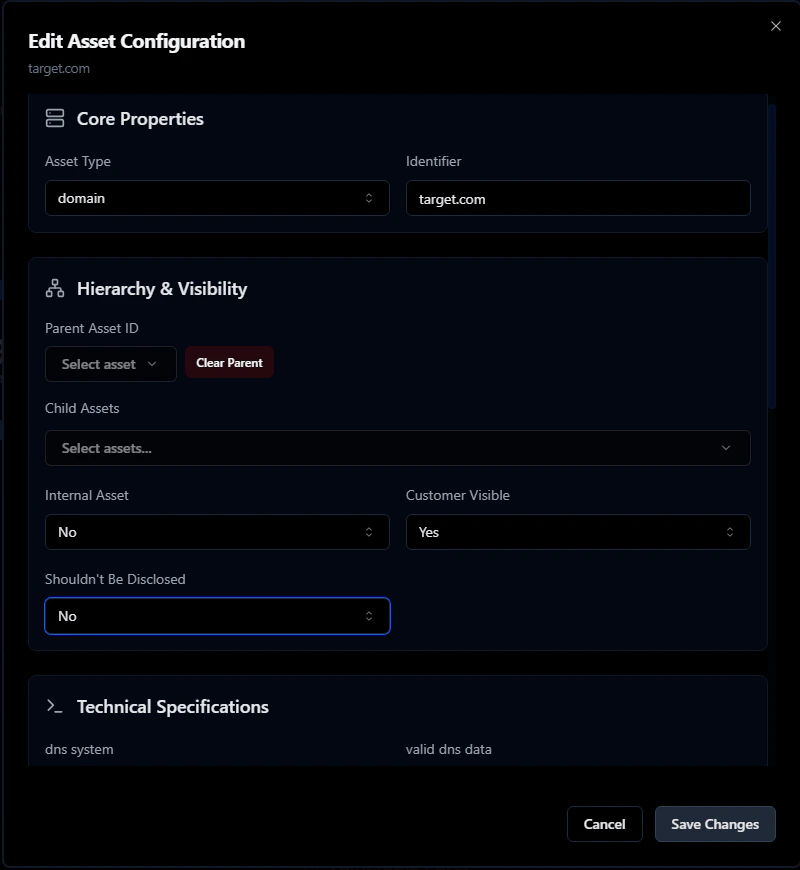
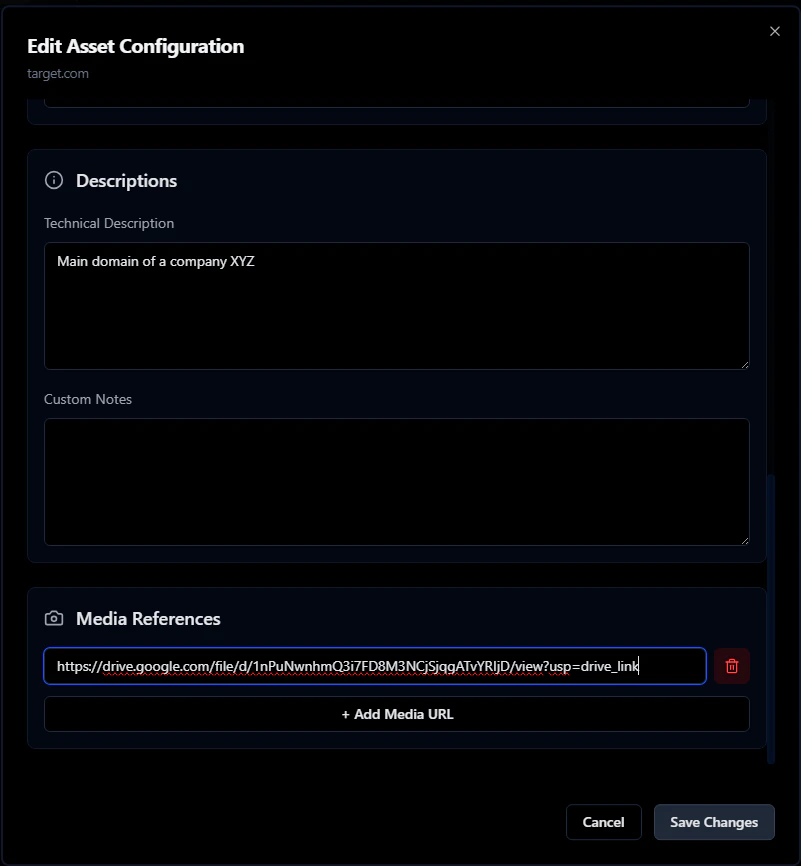
Заполните остальные поля: DNS-система, связи между активами, скриншоты.
Для примера добавим два актива: домен `target.com` и HTTP-сервис на порту 443. Начнём с домена:
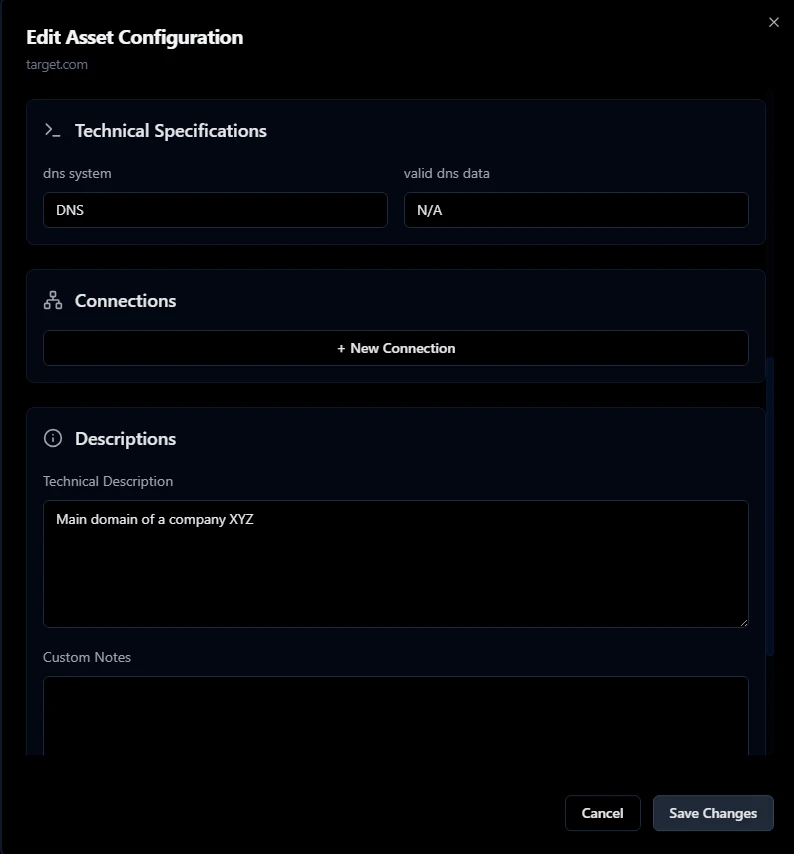
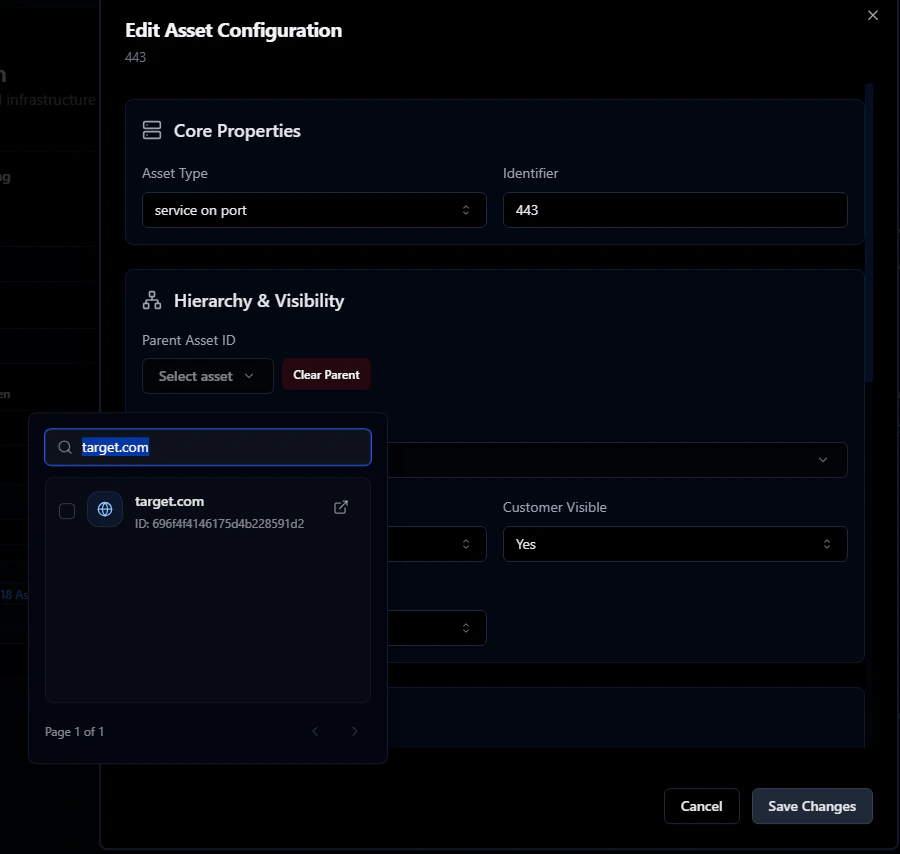
 Теперь HTTP-сервис на порту 443. Укажите `target.com` как родителя — так сервис привяжется к домену.
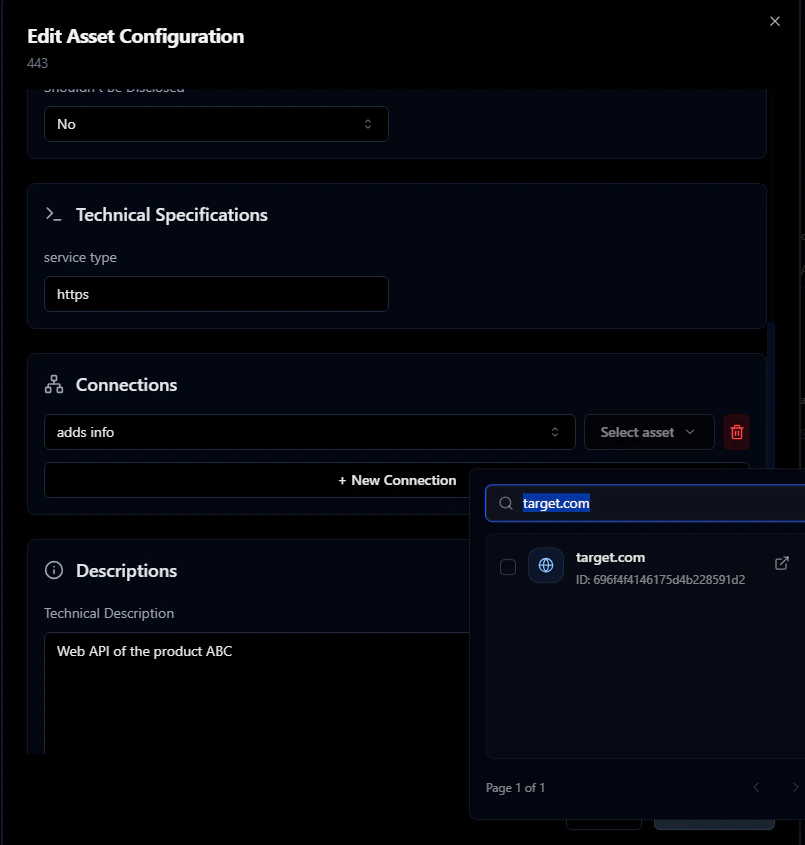
 Между активами можно задать связи. Например, HTTPS-сервис может выдавать отладочную информацию о родительском домене. Используйте «add info link», чтобы это зафиксировать.
 ## Sessions
Вкладка **Sessions** — это IDE, где вы работаете с AutoPT и Codegen и запускаете код против целей.
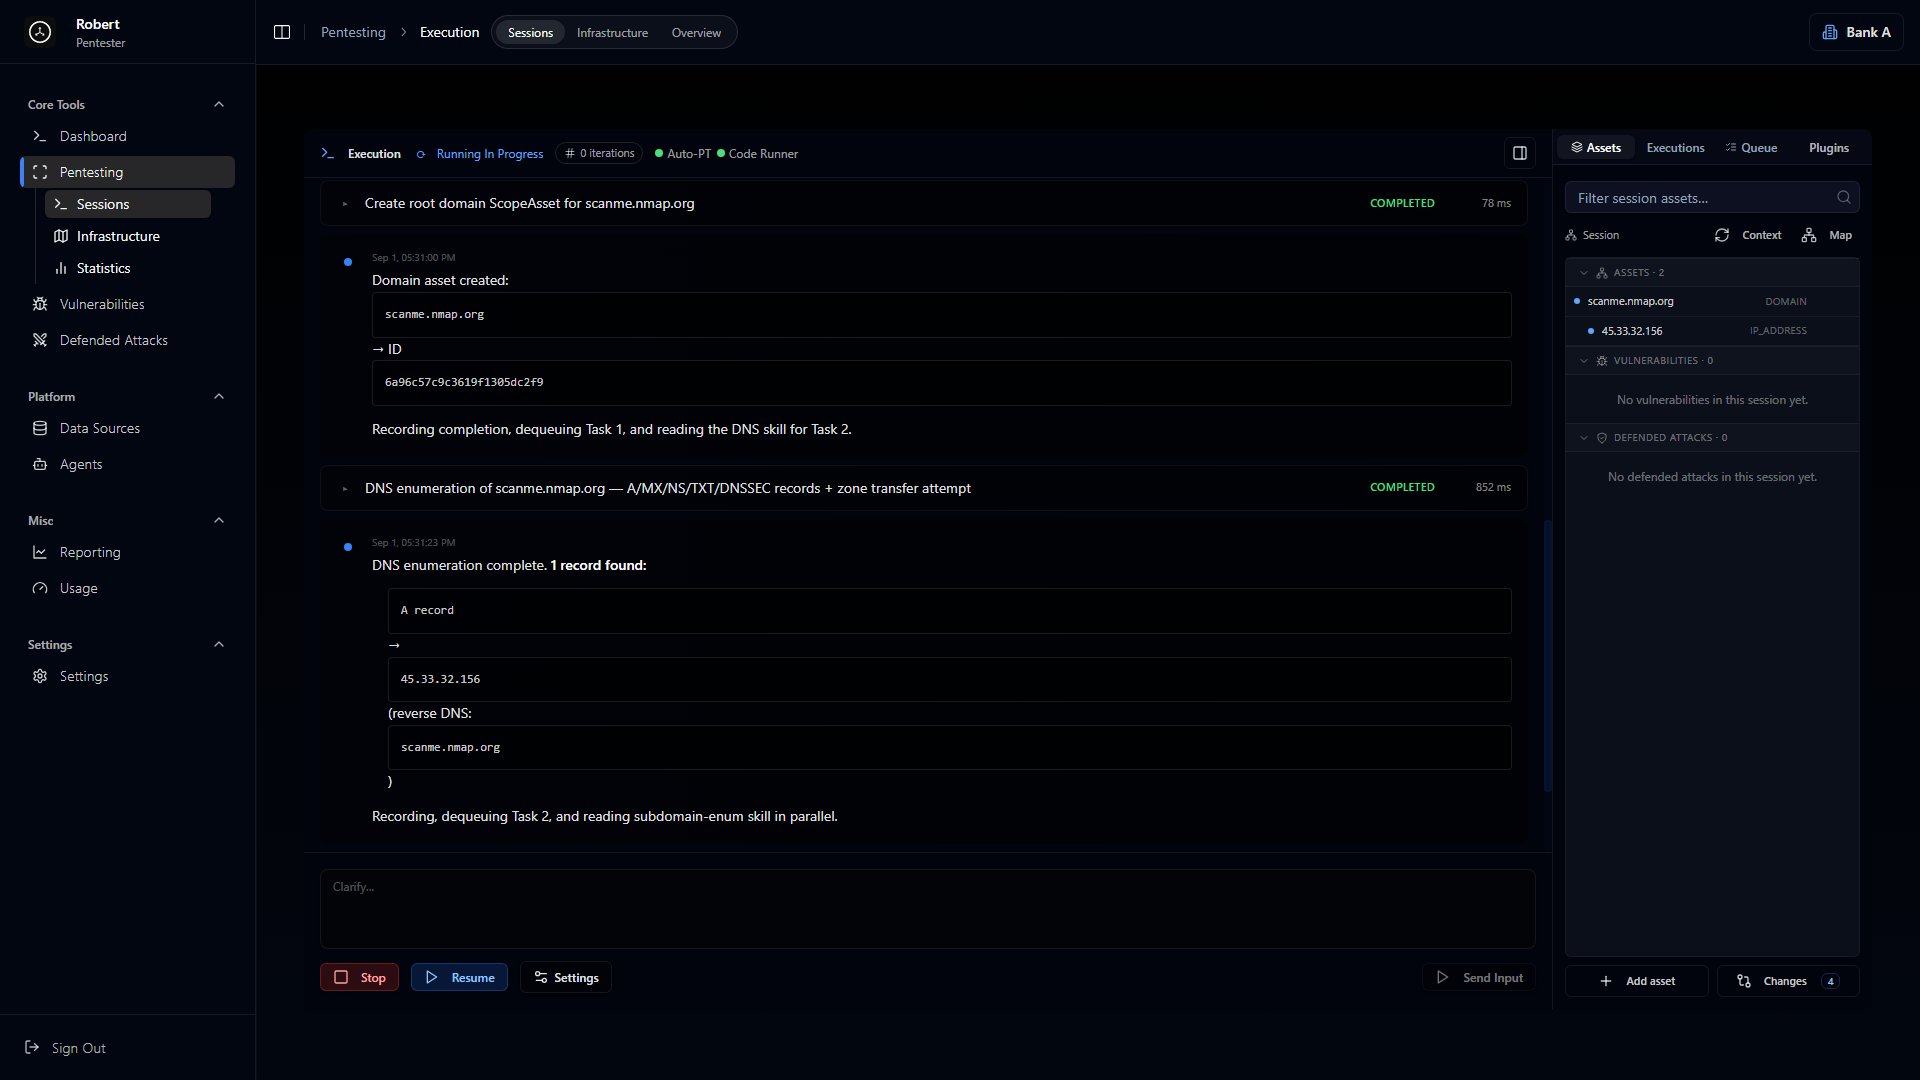 Справа — панель с доступными активами; кликните на них, чтобы добавить в промпт. Вкладка **Executions** показывает все прошлые запуски — кликните на любой, чтобы открыть его заново и посмотреть детали.
Запуск сессии от начала до конца (из шаблона или своим промптом), управление AutoPT во время работы и применение находок обратно в область — всё это разобрано в руководстве [Запуск первого пентеста](/ru/starting-first-pentest).